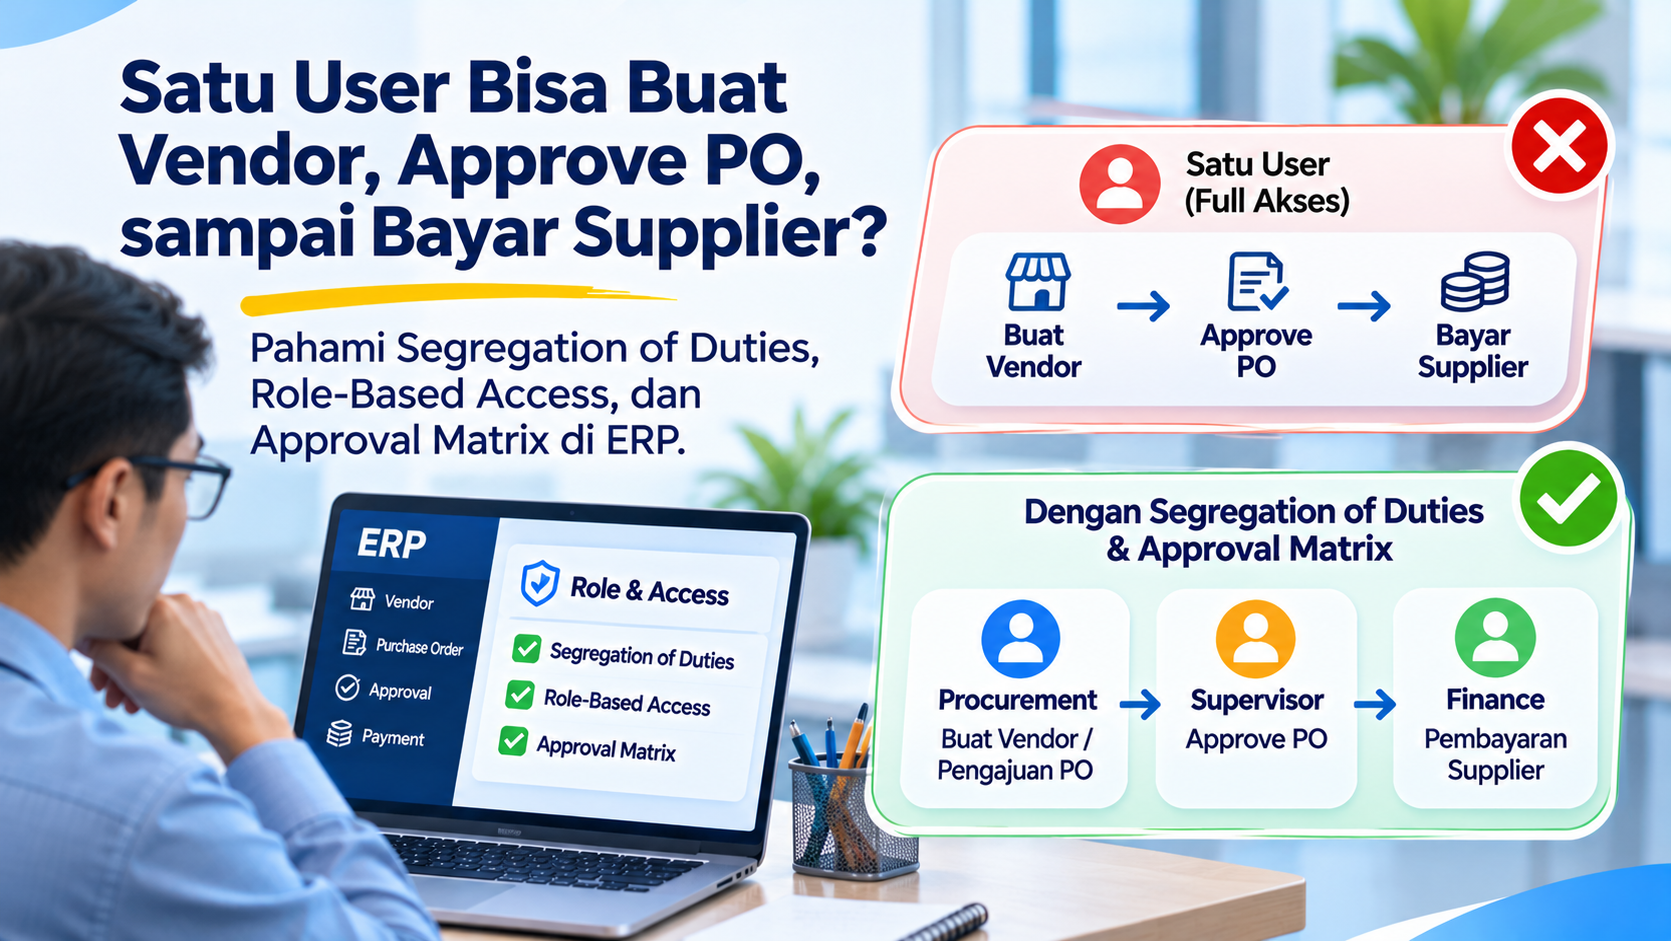
Bayangkan satu user memiliki akses untuk:
membuat supplier baru
mengubah rekening bank supplier
membuat Purchase Order
approve Purchase Order
input Supplier Invoice
membuat payment
approve payment
Secara teknis, proses mungkin berjalan lebih cepat.
Namun dari sisi internal control, kondisi seperti ini memiliki risiko besar.
Satu orang dapat mengontrol hampir seluruh proses:
Purchase-to-Pay
tanpa independent review.
Masalahnya bukan berarti user tersebut pasti melakukan fraud.
Masalahnya adalah sistem memberikan terlalu banyak kewenangan kepada satu user sehingga kesalahan atau penyalahgunaan menjadi lebih sulit dicegah.
Karena itu, perusahaan membutuhkan tiga konsep penting dalam ERP:
Segregation of Duties
Role-Based Access Control
dan
Approval Matrix
Ketiganya memiliki fungsi berbeda tetapi saling mendukung.
Segregation of Duties atau SoD adalah prinsip memisahkan aktivitas penting agar satu orang tidak mengendalikan seluruh proses transaksi dari awal sampai akhir.
Tujuannya:
mengurangi risiko fraud
mengurangi human error
meningkatkan independent review
memperkuat accountability
Contoh sederhana:
User A membuat transaksi.
User B melakukan approval.
User C melakukan payment.
Tidak satu user menguasai semuanya.
Dalam banyak proses bisnis terdapat aktivitas yang sebaiknya tidak dilakukan oleh orang yang sama.
Contohnya:
Create Vendor
dan
Pay Vendor
Jika orang yang sama dapat membuat supplier baru dan melakukan pembayaran, terdapat risiko pembuatan supplier fiktif.
User membuat supplier: PT ABC Dummy.
Kemudian memasukkan: Invoice Rp500 juta.
Lalu user yang sama: approve payment.
Jika tidak ada independent review, transaksi dapat lolos lebih mudah.
Kesalahan biasa juga dapat terjadi.
Contohnya user salah memasukkan: Bank Account Supplier.
Karena user yang sama melakukan payment, tidak ada pihak lain yang memeriksa perubahan tersebut.
Independent review dapat menemukan error lebih awal.
Role-Based Access Control atau RBAC adalah metode pemberian hak akses berdasarkan role atau fungsi pekerjaan, bukan memberikan permission satu per satu secara acak kepada setiap user.
Contohnya role:
Purchasing Staff
Purchasing Manager
AP Staff
AP Supervisor
Treasury Staff
Finance Manager
Warehouse Staff
Sales Staff
Accounting Manager
Setiap role memiliki access sesuai tanggung jawabnya.
Purchasing Staff mungkin memiliki akses:
Create Purchase Request
View Purchase Order
Create Purchase Order
View Supplier
Tetapi tidak memiliki akses:
Approve own PO
Modify Supplier Bank
Approve Payment
Post General Journal
Ini contoh principle of least privilege.
Least Privilege berarti user hanya diberikan akses minimum yang diperlukan untuk menjalankan pekerjaannya.
Jika pekerjaannya hanya membuat PO, tidak perlu akses ke:
Semakin sedikit access yang tidak diperlukan, semakin kecil risk.
Ini salah satu kebiasaan yang cukup berisiko.
Ketika user mengalami error permission, solusi paling cepat sering:
“Kasih full access saja.”
Masalah selesai hari itu.
Tetapi security risk meningkat untuk jangka panjang.
Administrator biasanya dapat:
melihat banyak module
mengubah configuration
mengubah permission
mengakses transaksi sensitif
Akses seperti ini seharusnya terbatas.
Bayangkan perusahaan memiliki: 300 user.
Jika masing-masing memiliki permission custom, administration menjadi rumit.
Dengan role:
50 Purchasing Staff menggunakan role yang sama.
Jika policy berubah, update role.
Tidak perlu mengubah 50 user satu per satu.
Contohnya: Accounting Supervisor.
Role: Accounting Staff.
Namun kombinasi role perlu dicek agar tidak menimbulkan SoD conflict.
Masing-masing role mungkin aman.
Tetapi kombinasi dua role dapat berbahaya.
Contohnya:
Role A: Create Vendor.
Role B: Approve Payment.
Jika user memiliki kedua role, risk meningkat.
Karena itu SoD perlu dievaluasi pada level combined access.
SoD Conflict adalah kombinasi access yang memungkinkan satu user melakukan aktivitas yang seharusnya dipisahkan.
Contohnya:
Create Vendor + Approve Vendor
Create PO + Approve PO
Create Invoice + Approve Invoice
Create Payment + Approve Payment
Create Journal + Approve Journal
Create Customer + Change Credit Limit
Pada perusahaan kecil, jumlah staff mungkin terbatas.
Satu orang mungkin memang harus menjalankan beberapa aktivitas.
Jika separation tidak memungkinkan, perusahaan dapat menggunakan:
Compensating Control.
Compensating Control adalah kontrol tambahan ketika segregation sempurna tidak memungkinkan.
Contohnya:
User A membuat dan memproses AP.
Namun setiap payment di atas Rp50 juta harus di-review Finance Director.
Atau:
Monthly report seluruh supplier bank changes direview oleh Controller.
Company kecil hanya memiliki: 1 AP Staff.
Staff tersebut membuat invoice dan payment proposal.
Control tambahan:
Payment tidak dapat release tanpa approval Director.
Dengan demikian satu orang tetap tidak mengontrol cash out sepenuhnya.
Salah satu bentuk SoD yang paling umum adalah:
Maker
membuat transaksi.
Checker
memeriksa dan menyetujui.
Contohnya:
Treasury Staff membuat payment.
Finance Manager approve.
Ini sering disebut: Four-Eyes Principle.
User membuat PO Rp1 miliar.
Kemudian user yang sama menekan: Approve.
Approval tersebut kehilangan fungsi independent review.
System dapat mencegah: Self Approval.
Rule: Created By = Approver
maka: Approval blocked.
Ini sangat sederhana tetapi efektif.
Approval Matrix adalah aturan yang menentukan siapa yang harus menyetujui transaksi berdasarkan kondisi tertentu.
Kondisi dapat berupa:
Amount
Department
Cost Center
Transaction Type
Budget
Branch
Risk
Approval tidak harus sama untuk semua transaksi.
Purchase Order:
≤ Rp50 juta: Supervisor.
Rp50–250 juta: Manager.
Rp250 juta–Rp1 miliar: General Manager.
Rp1 miliar: Director.
Dengan begitu transaksi besar mendapatkan level review lebih tinggi.
Ini paling umum.
Semakin tinggi nilai transaksi:
semakin tinggi approval authority.
Namun amount bukan satu-satunya faktor.
Marketing PO: Marketing Head.
Production PO: Plant Manager.
IT PO: IT Manager.
ERP dapat mengarahkan transaction ke approver yang relevan.
Cost Center owner dapat menjadi approver.
Contohnya:
CC-IT: IT Manager.
CC-HR: HR Manager.
Ini membantu budget accountability.
Branch Surabaya: Branch Manager Surabaya.
Branch Jakarta: Branch Manager Jakarta.
Transaksi dapat diarahkan berdasarkan lokasi.
Purchase of Office Supplies: normal workflow.
CAPEX: Finance Director + Director.
Emergency Purchase: special workflow.
Supplier Bank Change: Finance Controller.
Tidak semua transaction memiliki risk yang sama.
Contohnya:
Supplier Bank Change
Credit Limit Increase
Manual Journal
Payment
Budget Override
Period Reopening
Master Data Change
Nilainya mungkin kecil, tetapi risk tetap tinggi.
Supplier Bank Account berubah tanpa nilai transaksi.
Tetapi risikonya tinggi.
Karena itu approval sebaiknya melihat:
Amount + Nature + Risk.
Transaksi besar dapat membutuhkan beberapa level.
Contohnya PO Rp5 miliar:
Manager.
↓
General Manager.
↓
Finance Director.
↓
President Director.
Approval history menyimpan semua tahapan.
Approver kedua hanya menerima setelah approver pertama selesai.
Ini disebut sequential approval.
Beberapa pihak dapat review secara bersamaan.
Contohnya CAPEX:
Setelah semua approve, transaction lanjut.
Sequential lebih terstruktur tetapi bisa lambat.
Parallel lebih cepat tetapi workflow lebih kompleks.
Pilih berdasarkan process.
Approval terlalu banyak dapat memperlambat business.
Contohnya purchase Rp500 ribu membutuhkan: 5 approver.
Control mungkin berlebihan.
Low-value routine purchase: simple approval.
High-value strategic purchase: strong approval.
Tujuan control bukan membuat semua proses lambat.
Setiap approver dapat memiliki authority limit.
Contohnya:
Supervisor: Rp50 juta.
Manager: Rp500 juta.
Director: Unlimited / sesuai policy.
ERP dapat memvalidasi limit.
Dua Manager mungkin memiliki authority berbeda.
Approval matrix perlu menyimpan limit yang jelas.
Manager cuti.
Approval dapat didelegasikan sementara kepada: Acting Manager.
Namun delegation perlu:
start date
end date
scope
approval
Ini praktik buruk.
Lebih baik gunakan delegation resmi.
Audit trail tetap menunjukkan siapa sebenarnya yang approve.
System mencatat:
Original Approver: Manager A.
Delegated To: Manager B.
Valid: 1–10 November.
Transaction Approved By: Manager B as Delegate.
Traceability tetap jelas.
Approver belum merespons selama: 2 hari.
Transaction urgent.
ERP dapat memiliki escalation.
Contohnya: reminder atau escalate ke superior sesuai workflow.
Untuk transaksi material, auto-approval berdasarkan timeout dapat berisiko.
Escalation lebih aman daripada approval otomatis.
Approver menolak transaksi.
Status:
Requester kemudian dapat:
Comment seperti:
“Price terlalu tinggi, cari quotation lain.”
lebih berguna daripada hanya: Rejected.
Audit history menjadi lebih jelas.
PO sudah approved.
User mengubah:
Approval lama mungkin tidak lagi valid.
ERP dapat menetapkan rule: jika field material berubah,
approval status kembali menjadi: Pending Approval.
Contohnya:
Amount
Quantity
Unit Price
Supplier
Currency
Payment Term
Cost Center
Bank Account
Rule disesuaikan transaction.
Tidak semua perubahan harus mengulang seluruh approval.
Contohnya perubahan delivery date 1 hari mungkin tidak material.
Perusahaan dapat menggunakan tolerance.
PO: Rp100 juta.
Perubahan: Rp500 ribu.
Policy mungkin tidak membutuhkan approval ulang.
Tetapi perubahan: Rp100 juta → Rp150 juta jelas material.
Purchase-to-Pay memiliki beberapa aktivitas:
Create Supplier.
Purchase Request.
Approve PR.
Create PO.
Approve PO.
Goods Receipt.
Supplier Invoice.
Approve Invoice.
Payment.
Release Payment.
Idealnya aktivitas kritis dipisahkan.
Buyer dapat mengusulkan supplier.
Namun supplier activation dapat dilakukan oleh:
Master Data / Finance / Procurement Control.
Ini mengurangi risiko supplier fiktif.
User yang dapat mengubah bank supplier sebaiknya tidak sekaligus release payment.
Ini salah satu conflict paling penting.
Buyer: membuat PO.
Purchasing Manager: approve.
Simple maker-checker.
Warehouse sebaiknya mencatat barang yang benar-benar diterima.
Jika buyer sendiri bisa membuat PO sekaligus mengaku barang sudah diterima, control menjadi lemah.
AP melakukan invoice matching.
Warehouse melakukan receipt.
Separation membantu Three-Way Matching bekerja dengan baik.
AP Staff dapat input invoice.
Treasury/Manager melakukan payment.
Ini mengurangi conflict.
Treasury Staff membuat payment batch.
Manager atau authorized signatory release.
Untuk cash out, maker-checker sangat penting.
Proses Sales juga memiliki conflict.
Contohnya:
Tidak seharusnya semua dilakukan satu user tanpa control.
Sales memiliki incentive meningkatkan penjualan.
Jika Sales juga bebas menaikkan credit limit, credit risk dapat meningkat.
Credit approval sebaiknya dipisahkan ke Finance/Credit Control.
Sales dapat mengajukan discount.
Manager approve jika melewati threshold.
Contohnya:
≤5%: Sales.
5–10%: Sales Manager.
10%: Director.
Credit Note mengurangi receivable atau revenue.
Karena itu user yang membuat invoice tidak selalu seharusnya bebas membuat dan approve credit note.
User yang membuat customer/refund bank details sebaiknya tidak memiliki full authority untuk release customer refund.
Inventory risk meliputi:
Orang yang menghitung stock sebaiknya tidak selalu menjadi satu-satunya pihak yang approve adjustment hasil stock opname.
Independent review mengurangi risiko manipulasi.
Adjustment kecil: Warehouse Supervisor.
Adjustment besar: Warehouse Manager + Finance.
Threshold mengikuti value.
Barang scrap memiliki value.
User yang mengusulkan scrap tidak seharusnya menjadi satu-satunya approver.
Transfer antar warehouse dapat membutuhkan confirmation:
Ini membantu memastikan barang benar-benar bergerak.
Area Accounting juga penting.
Contohnya:
Accounting Staff: prepare journal.
Accounting Manager: review and approve.
Ini sangat penting untuk material adjustment.
Khusus high-risk journal, self-approval sebaiknya dilarang.
Contohnya:
< Rp100 juta: Supervisor.
Rp100 juta–Rp1 miliar: Manager.
Rp1 miliar: Finance Director.
Threshold sesuai materiality.
Journal ke account sensitif seperti:
dapat membutuhkan review lebih tinggi meskipun amount kecil.
Rp50 juta ke Office Expense mungkin low risk.
Rp50 juta ke Cash bisa lebih sensitif.
Approval matrix dapat mempertimbangkan account.
User Accounting sebaiknya tidak sembarang membuka periode lama.
Period reopen dapat membutuhkan:
Controller / Finance Manager approval.
Mapping dapat memengaruhi ribuan transaksi.
User yang membuat mapping change sebaiknya tidak menjadi satu-satunya approver.
Payroll merupakan area sangat sensitif.
Aktivitas:
HR dapat menerima request.
Namun perubahan bank account dapat membutuhkan verification.
Payroll staff yang melakukan payment sebaiknya tidak bebas mengubah bank details.
HR staff input.
HR Manager approve.
Finance dapat review payroll total.
Payroll team menghitung.
Treasury melakukan payment.
Ini separation yang sehat.
Jika satu user dapat:
risiko ghost employee lebih besar.
Aktivitas:
Disposal asset dapat membutuhkan approval karena asset memiliki value.
User yang memegang asset tidak boleh sembarang menghapus asset dari register.
Disposal membutuhkan:
Budget control juga membutuhkan separation.
User yang meminta tambahan budget tidak seharusnya:
approve sendiri budget increase.
Transaction over budget.
Requester tidak boleh override sendiri.
Override harus dilakukan oleh authority yang lebih tinggi.
Role dapat digabung dengan scope.
Contohnya:
Warehouse Staff role.
Tetapi hanya Warehouse Jakarta.
User tidak perlu akses Warehouse Surabaya.
Selain menu access, perusahaan dapat membatasi data berdasarkan:
Branch
Company
Warehouse
Department
Business Unit
Ini penting untuk multi-entity organization.
User boleh membuka Sales Order.
Tetapi apakah boleh melihat Sales Order semua branch?
Scope perlu ditentukan.
Permission sebaiknya dipisahkan.
Contohnya:
Tidak semua user membutuhkan semuanya.
Terlalu kasar: All or Nothing.
Terlalu detail: ribuan permission sulit dikelola.
ERP perlu keseimbangan.
Dalam beberapa kasus, user boleh edit supplier.
Tetapi tidak boleh edit:
Field-level restriction dapat digunakan jika diperlukan.
Auditor atau management mungkin hanya membutuhkan:
Read-only role membantu mengurangi risk.
Project tertentu membutuhkan access tambahan selama: 2 minggu.
Setelah selesai, access harus expire.
Jangan biarkan temporary permission menjadi permanent.
Contohnya: Project User.
Valid Until: 30 November.
Setelah itu role otomatis inactive sesuai system capability.
Employee pindah dari Purchasing ke Sales.
Access Purchasing seharusnya dicabut.
Jangan hanya menambahkan Sales role.
Kalau role lama tetap ada, user mengumpulkan terlalu banyak access dari waktu ke waktu.
Access Creep adalah kondisi ketika user terus mendapatkan akses baru tetapi akses lama tidak pernah dihapus.
Setelah beberapa tahun, user memiliki permission yang jauh lebih luas daripada pekerjaannya.
Perusahaan dapat melakukan review:
Manager memastikan: user masih membutuhkan role tersebut.
Department Head melihat daftar:
Kemudian:
Ini membantu governance.
Account yang tidak aktif lama dapat dinonaktifkan.
Contohnya: No login >90 hari.
Namun threshold mengikuti policy.
Akses sebaiknya dicabut berdasarkan employee termination process.
Jangan menunggu IT baru tahu beberapa minggu kemudian.
Employee resign di HR system dapat menjadi trigger untuk user deactivation sesuai process integration.
Ini membantu user lifecycle management.
Jika seluruh AP Staff menggunakan: APUSER.
System tidak tahu siapa sebenarnya melakukan transaksi.
Individual login sangat penting.
Manager meminta staff:
“Pakai login saya saja.”
Ini menghilangkan accountability.
Delegation resmi lebih aman.
Approval harus terkait individual identity.
Jika semua orang menggunakan shared approval account, audit trail kehilangan nilai.
Dua konsep berbeda.
Authentication
Siapa user?
Authorization
Apa yang boleh dilakukan user?
ERP access control membutuhkan keduanya.
Untuk role sensitif, perusahaan dapat mempertimbangkan authentication yang lebih kuat sesuai infrastructure.
Namun internal control tidak berhenti di login.
Role sebaiknya didesain berdasarkan job function.
Contohnya:
Bukan:
Nama yang jelas memudahkan governance.
Setiap role dapat memiliki owner.
Contohnya: Treasury Approver Role.
Owner: Finance Director / IT Security sesuai governance.
Perubahan permission role perlu review.
Dokumentasikan:
Perusahaan dapat membuat matrix conflict.
Contohnya:
| Activity A | Activity B | Conflict |
|---|---|---|
| Create Vendor | Release Payment | High |
| Create PO | Approve PO | High |
| Enter Invoice | Approve Payment | Medium/High |
| Create Journal | Approve Journal | High |
| Create Customer | Change Credit Limit | High |
Classification disesuaikan risk perusahaan.
Create PO + View Payment: bukan masalah besar.
Create Vendor + Release Payment: lebih tinggi.
Prioritas berdasarkan risk.
Beberapa permission sendiri sudah sensitif.
Contohnya:
Tidak perlu kombinasi conflict untuk dianggap high-risk.
Report dapat menunjukkan: siapa memiliki permission critical.
Management dapat review secara berkala.
Langkah sederhana:
List business activities.
Identify incompatible activities.
Map permissions.
Map users/roles.
Detect conflicts.
Remediate atau buat compensating control.
Menu:
“Finance Processing”
terlalu umum.
Lihat activity sebenarnya:
Detail activity lebih penting.
ERP lama sering memiliki role seperti:
Saat modernization, ini kesempatan untuk memperbaiki access model.
User baru menggantikan employee lama.
Tidak berarti semua permission employee lama harus langsung dicopy.
Review kebutuhan pekerjaan aktual.
Manager berganti.
Department berubah.
Approval routing perlu update.
Jika tidak: transaksi dapat tertahan di user yang sudah resign.
Daripada hard-code nama: “Budi”.
Lebih baik route ke position: “Purchasing Manager”.
Ketika orang berganti, workflow lebih mudah dipelihara.
Beberapa approval tetap perlu user tertentu.
Tetapi position-based design biasanya lebih scalable.
Untuk transaksi tertentu, salah satu dari beberapa approver dapat approve.
Contohnya:
3 Finance Directors. Any 1.
Atau:
2 of 3 approvals. Tergantung policy.
High-risk transaction dapat membutuhkan: 2 approvers.
Contohnya payment >Rp10 miliar.
Ini lebih kuat daripada single approval.
Cash out merupakan salah satu area paling sensitif.
Contohnya:
Process dapat disesuaikan nilai transaksi.
ERP approval tidak selalu sama dengan bank approval.
Jika payment file dikirim ke bank, bank portal mungkin memiliki authorization sendiri.
Control end-to-end harus mempertimbangkan keduanya.
ERP: Payment Approved.
Bank: Belum Release.
Status harus dibedakan jika integration memungkinkan.
Contohnya:
Clear status membantu treasury.
Jika payment gagal, system/process harus memastikan AP tidak salah dianggap final settled.
SoD dan reconciliation tetap diperlukan.
Transaction dapat memiliki dua check:
Budget Available?
Approver Authorized?
Keduanya berbeda.
Budget: Rp5 miliar.
PO: Rp3 miliar.
Manager limit: Rp1 miliar.
Budget aman.
Approval tetap harus naik.
Manager limit: Rp5 miliar.
Available budget: Rp1 miliar.
PO: Rp2 miliar.
Need budget override atau revision.
Sales Order:
Approval dapat menggunakan:
Contohnya:
Sales Order margin <10%.
Meskipun discount kecil, workflow bisa meminta manager approval.
Ini lebih business-aware.
Customer order masih dalam amount normal.
Namun credit limit exceeded.
Order dapat masuk credit approval.
PO price lebih tinggi 20% dari last purchase.
System dapat trigger additional approval.
Ini membantu purchasing control.
Approval dapat mempertimbangkan kombinasi:
ERP workflow menjadi lebih intelligent.
Jika user tidak memahami kenapa transaction masuk ke 7 approver, workflow sulit dipelihara.
Rule harus:
Setiap approval level dapat memiliki target.
Contohnya:
Supervisor: 4 jam.
Manager: 1 hari.
Director: 2 hari.
Ini membantu mengukur bottleneck.
Dashboard dapat menunjukkan:
2–3 hari.
3 hari.
Transaksi lama dapat diescalate.
Department tertentu memiliki average approval time: 5 hari.
Ini dapat memperlambat purchasing.
Internal control harus tetap efficient.
Low-risk routine transaction yang memenuhi seluruh rule dapat menggunakan simplified workflow.
Contohnya recurring low-value purchase.
Namun tetap ada control.
Normal transaction mengikuti simple flow.
Exception seperti:
Ini dapat mengurangi bottleneck.
Emergency transaction memang membutuhkan speed.
Namun jangan meniadakan control sepenuhnya.
Bisa menggunakan: emergency approval, post-review.
IT kadang membutuhkan privileged access sementara.
Akses dapat diberikan:
Beberapa system menggunakan emergency admin account untuk kondisi kritis.
Penggunaan harus sangat dibatasi dan direview.
Setelah role dirancang, conflict tetap perlu dipantau.
Kenapa?
Karena user:
Conflict baru dapat muncul.
Saat admin mencoba memberikan role baru:
system dapat memberi warning:
“This role creates an SoD conflict.”
Ini preventive control.
Jika preventive check tidak tersedia, report periodik dapat mencari conflict.
Contohnya monthly access review.
Jika conflict diizinkan karena business necessity, dokumentasikan:
Temporary conflict dapat berubah menjadi permanent jika tidak ada expiry.
Set review date.
Setiap approval sebaiknya mencatat:
Access mungkin sudah dibatasi.
Tetapi perusahaan tetap perlu tahu: siapa approve transaction.
Audit trail memberikan evidence.
Jika satu orang bisa melakukan semuanya, log memang mencatat.
Tetapi fraud/error sudah telanjur terjadi.
SoD bersifat preventive.
Audit trail bersifat detective.
Kombinasi ideal:
Access Control
menentukan siapa boleh melakukan.
↓
Approval
menentukan siapa harus menyetujui.
↓
Audit Trail
mencatat apa yang benar-benar terjadi.
Walaupun user memiliki role Accounting, bukan berarti bebas posting ke semua periode.
Period Lock membatasi timing.
Ini memperkuat control.
Role-based access sangat penting untuk:
Perubahan master dapat berdampak luas.
Flow:
Supplier request change.
↓
Staff input change request.
↓
Independent verification.
↓
Finance Manager approval.
↓
Master updated.
↓
Audit log.
↓
Payment menggunakan bank baru.
Control ini jauh lebih kuat daripada direct edit.
Untuk bank change, perusahaan dapat melakukan verification melalui channel terpisah sesuai SOP.
Tujuannya memastikan request benar-benar berasal dari supplier.
ERP menyimpan status approval, sementara verification dilakukan sesuai business process.
Employee membutuhkan access baru.
Flow:
Ini lebih controlled daripada user langsung meminta admin via chat.
Resign/transfer juga perlu workflow.
Access removal sama pentingnya dengan access creation.
User lifecycle dapat dibagi menjadi:
Setiap tahap memerlukan access review.
Saat pindah department, user diberikan role baru.
Role lama tetap ada.
Ini penyebab access creep.
User mungkin bekerja untuk Company A.
Apakah harus bisa approve Company B?
Tidak selalu.
Access dapat dibatasi per legal entity.
Group Finance mungkin membutuhkan access beberapa entity.
Namun scope harus jelas.
Contohnya:
View all company.
Post only Holding Company.
User yang membuat transaksi pada Company A sebaiknya tidak sembarang membuat counterpart dan approve pada Company B jika independent review diperlukan.
Branch Manager dapat approve Branch Bandung.
Tidak harus Branch Surabaya.
Data scope meningkatkan control.
Approval dapat mengikuti Cost Center owner.
Jika owner berubah, workflow update.
Ini menghubungkan organization structure dengan ERP.
Approval matrix sendiri adalah configuration sensitif.
Siapa yang boleh mengubah:
harus dibatasi.
Jika Manager dapat mengubah authority limit miliknya:
Rp100 juta → Rp10 miliar,
control hilang.
Approval matrix changes membutuhkan independent approval.
History dapat menunjukkan:
Old Limit.
Perubahan authority sebaiknya memiliki tanggal berlaku.
Historical transaction tetap mengikuti authority saat itu.
Acting Director selama 2 minggu.
Approval authority dapat memiliki:
Setelah itu otomatis selesai sesuai system design.
Saat ERP implementation, jangan hanya test functionality.
Test access.
Contohnya Purchasing Staff:
Ini bagian penting UAT.
Bukan hanya test:
“User bisa melakukan yang benar.”
Juga test:
“User tidak bisa melakukan yang seharusnya dilarang.”
Ini disebut negative testing.
AP Staff mencoba: Change Supplier Bank.
Expected: Access Denied.
Purchasing Staff mencoba: Approve own PO.
Expected: Blocked.
Warehouse Staff mencoba: Post General Journal.
Expected: Denied.
Test boundary.
Contohnya:
Limit Manager: Rp500 juta.
PO: Rp499 juta → Manager.
Rp500 juta → sesuai policy.
Rp501 juta → Director.
Boundary harus diuji.
Jika limit dalam IDR tetapi transaksi USD, ERP perlu menentukan conversion rate untuk approval threshold.
Contohnya: USD 100.000.
Apakah masuk authority Rp1,5 miliar atau Rp1,6 miliar?
Rule harus jelas.
Supplier Invoice:
Approval threshold dihitung:
Rp1 miliar?
atau
Rp1,11 miliar?
Perusahaan harus mendefinisikan basis.
PO approved: Rp100 juta.
Edit menjadi: Rp120 juta.
Expected: reapproval.
Test ini penting.
Saat pindah dari legacy ERP ke sistem baru, jangan copy access lama mentah-mentah.
Gunakan kesempatan ini untuk redesign role.
User lama mungkin memiliki access karena:
“dulu pernah dibutuhkan.”
ERP migration adalah waktu yang tepat untuk menanyakan:
“Masih perlu?”
Buat mapping:
Ini menjadi dasar security design.
Contohnya:
| User/Position | Role | Company | Scope |
|---|---|---|---|
| AP Staff | AP Processor | PT A | AP |
| Treasury Staff | Payment Maker | PT A | Bank |
| Finance Manager | Payment Approver | PT A | ≤Rp1 M |
| Director | Payment Approver | PT A | >Rp1 M |
Matrix membuat access lebih mudah direview.
IT tahu permission.
Tetapi Finance/Purchasing tahu risk process.
Role design perlu kolaborasi:
Business.
Finance/Internal Audit.
IT.
Authority berasal dari governance perusahaan.
IT hanya mengimplementasikan rule ke system.
Jika policy perusahaan mengatakan Director approval >Rp1 miliar, ERP harus mengikuti policy tersebut.
System dan SOP harus konsisten.
SOP: Manager limit Rp500 juta.
ERP: Manager bisa approve Rp5 miliar.
Ini control gap.
Periodic review diperlukan.
Internal Audit dapat melakukan:
Audit trail mendukung evidence.
Contohnya:
User.
Department.
User memiliki:
Ini perlu review khusus.
Beberapa administrator memang membutuhkan broad access.
Gunakan compensating control:
Developer atau IT support kadang membutuhkan access ERP production.
Access sebaiknya controlled.
Jangan gunakan developer account untuk routine accounting transaction.
Integration dapat menggunakan service account.
Service account bukan user manusia.
Permission sebaiknya hanya sesuai API/function yang dibutuhkan.
Jika integration hanya membuat Sales Order, tidak perlu access Payroll atau Security Configuration.
Least privilege juga berlaku untuk service accounts.
Modern ERP integration perlu mengontrol:
Audit log perlu membedakan API dan human user.
Bot atau scheduled job juga dapat:
Automation bukan alasan menghilangkan approval.
High-risk batch tetap dapat melalui review.
Transaction normal dapat auto-post sesuai rule.
Namun exception:
dapat masuk approval queue.
Tujuannya bukan membuat manusia approve setiap transaksi.
Normal transaction dapat otomatis.
Human review fokus pada exception.
Ini membuat control lebih scalable.
Contohnya:
Recurring utility invoice Rp5 juta: normal workflow.
Supplier bank change: high-risk workflow.
Control harus sesuai risk.
Ada kekhawatiran:
“Kalau terlalu banyak control, kerja jadi lambat.”
Benar jika design buruk.
Solusinya bukan menghapus control.
Tetapi membuat:
role jelas
workflow proporsional
threshold tepat
exception-based approval
ERP dapat mengukur:
Ini membantu memperbaiki efficiency.
Satu Director menerima: 500 approvals/hari.
Kemungkinan workflow terlalu tinggi level.
Approval matrix perlu didesain ulang.
Jika approver menerima terlalu banyak transaction, mereka mungkin hanya menekan:
Jumlah approval juga harus reasonable.
Control bukan hanya jumlah approver.
Approver harus memiliki:
Contohnya tampilkan:
Approver tidak seharusnya hanya melihat: PO Rp500 juta.
Lebih baik melihat:
Dengan begitu approval lebih meaningful.
Contohnya PO menunjukkan:
Approver langsung melihat risk indicators.
Jika role master data terlalu terbuka:
Risk meningkat. Access design membantu data quality.
Closing sering memiliki manual adjustment.
Jika satu user dapat:
Separation memperkuat financial close.
Setelah soft close: hanya Accounting tertentu yang dapat posting.
Setelah hard close: hanya authorized role dapat reopen.
Ini merupakan role-based control.
Audit trail menunjukkan:
Ini memberikan chain of responsibility.
Payment USD besar mungkin membutuhkan approval berbeda karena:
Company dapat menentukan additional treasury approval.
Intercompany transaction tertentu dapat memiliki specific approver.
Contohnya:
CAPEX Rp10 miliar mungkin membutuhkan:
Sedangkan OPEX Rp10 juta tidak.
Nature transaksi penting.
Recurring depreciation: system-generated.
Manual revenue journal: high-risk.
Keduanya tidak harus memiliki workflow sama.
Ini prinsip yang lebih baik:
Semakin tinggi risk, semakin kuat review.
Bukan:
“Semua harus 5 approval.”
User perlu tahu:
kenapa transaksi pending?
siapa approver berikutnya?
Rule yang transparan mengurangi frustration.
Contohnya:
User dapat melihat posisi transaksi.
System dapat memberi reminder kepada approver.
Ini membantu workflow tanpa mengurangi control.
Approver dapat menerima informasi:
Namun actual approval tetap dilakukan melalui authorized mechanism.
User dapat membuka transaction dan melihat:
Submitted: 10:00.
Manager Approved: 11:00.
Director Approved: 14:00.
History meningkatkan transparency.
Jika approver override:
Contohnya:
Management dapat melihat:
Jika tinggi, underlying policy perlu review.
Contohnya:
Users with Conflicts: 20.
Approved Exceptions: 5.
Unresolved Conflicts: 15.
Target: reduce unresolved.
Users with Super Admin: 10.
Active business users: 500.
Review apakah 10 memang diperlukan.
Quarterly review:
Completion: 95%.
Pending review perlu follow-up.
Idealnya:
0 untuk transaksi yang policy-nya melarang self-approval.
Jika ditemukan, configuration perlu diperbaiki.
Document changed after approval tetapi tidak re-approved.
Ini high-risk exception.
Perusahaan dapat berkembang dari:
Banyak user memiliki broad access.
Menu mulai dipisah.
Conflicting activities diidentifikasi.
Approval dan exception control.
Access dan conflict direview rutin.
Cepat.
Tetapi risk tinggi.
Cocok hanya pada tahap sangat kecil dan tetap memerlukan control lain.
User dibagi sesuai department.
Ini foundation.
Company mulai menganalisis activity conflict.
Lebih mature.
High-risk activity mendapatkan control tambahan.
Company melakukan:
Ketika perusahaan memiliki: 10 user,
access mungkin sederhana.
Ketika menjadi: 500 user,
governance perlu lebih formal.
Jangan mempertahankan security model perusahaan kecil pada organization besar.
ERP dapat menghubungkan:
User
↓
Role
↓
Permission
↓
Transaction
↓
Approval Matrix
↓
Audit Trail
Dengan struktur tersebut, perusahaan dapat mengontrol siapa yang boleh melakukan aktivitas tertentu dan siapa yang harus melakukan review.
Venus ERP membantu mengintegrasikan Sales, Purchasing, Inventory, Finance, Accounting, dan proses operasional lainnya dalam satu sistem.
Struktur user dan workflow dapat menjadi dasar untuk pengendalian seperti:
Membatasi fungsi sesuai tanggung jawab user.
Mendukung persetujuan transaksi berdasarkan kebutuhan perusahaan.
Membantu memisahkan pembuat dan approver sesuai konfigurasi.
Mendukung traceability atas aktivitas dan perubahan transaksi.
Membantu membatasi proses berdasarkan authority dan status transaksi.
Membantu menjalankan workflow lintas Purchasing, Warehouse, Finance, dan Accounting secara lebih terstruktur.
Konfigurasi aktual perlu disesuaikan dengan organization structure, delegation of authority, dan internal control policy perusahaan.
System tidak tahu bahwa:
Buyer A tidak boleh approve payment
kecuali perusahaan mendefinisikan rule tersebut.
Desain SoD harus melibatkan:
Business Process Owner
Finance
Internal Audit
Management
IT
Coba jawab:
Apakah user yang membuat supplier juga dapat release payment?
Apakah creator transaction dapat approve transaksi sendiri?
Apakah Purchasing dapat membuat Goods Receipt sekaligus Supplier Invoice?
Apakah Accounting Staff dapat membuat dan approve manual journal sendiri?
Apakah supplier bank account dapat diubah tanpa approval?
Apakah user yang pindah department masih memiliki role lama?
Apakah approval limit sudah sama dengan delegation of authority perusahaan?
Apakah role administrator direview secara berkala?
Apakah SoD conflict memiliki compensating control?
Apakah perubahan role dan approval matrix memiliki audit trail?
Jika banyak jawabannya belum, ERP mungkin sudah memiliki user login tetapi belum memiliki internal access control yang cukup kuat.
Tujuannya bukan: membatasi sebanyak mungkin.
Tujuannya:
memberikan akses yang tepat kepada orang yang tepat untuk aktivitas yang tepat.
User tetap harus dapat bekerja cepat.
Tetapi aktivitas kritis memiliki review yang sesuai.
Siapa user-nya?
Apa job function-nya?
Apa yang boleh dilakukan?
Create, Edit, Approve, Post, atau View?
Di mana scope-nya?
Company, Branch, Department, Warehouse, atau Cost Center mana?
Transaksi apa?
PO, Payment, Journal, Discount, atau lainnya?
Berapa risikonya?
Amount, budget, variance, atau critical data?
Siapa yang memiliki authority?
Supervisor, Manager, Director, atau role tertentu?
Untuk high-volume transaction, perusahaan dapat menggunakan automation dan exception-based review.
Namun critical points seperti:
bank account change
payment release
journal approval
period reopen
security access
tetap membutuhkan control kuat.
Segregation of Duties membantu mencegah satu user mengendalikan seluruh proses transaksi dari awal sampai akhir.
Role-Based Access menentukan: apa yang boleh dilakukan user.
Approval Matrix menentukan: siapa yang harus menyetujui transaksi.
Audit Trail kemudian mencatat: apa yang benar-benar dilakukan.
Ketiganya saling melengkapi.
Contohnya dalam Purchase-to-Pay:
Purchasing Staff (membuat PO.)
↓
Purchasing Manager (approve.)
↓
Warehouse (menerima barang.)
↓
AP (memproses invoice.)
↓
Treasury (membuat payment.)
↓
Authorized Manager (release payment.)
Dengan pemisahan tersebut, risiko fraud dan error dapat dikurangi tanpa harus menghambat seluruh proses bisnis.
Jika satu user di perusahaan masih memiliki terlalu banyak access—mulai dari membuat master data, transaksi, approval, hingga payment—maka ERP perlu dilihat bukan hanya sebagai transaction system, tetapi juga sebagai bagian dari internal control.
Venus ERP membantu mengintegrasikan Sales, Purchasing, Inventory, Finance, Accounting, dan proses operasional dalam satu sistem.
Dengan role, authority, approval workflow, transaction status, dan audit trail yang lebih terstruktur sesuai kebutuhan perusahaan, organisasi memiliki dasar yang lebih kuat untuk menjalankan Segregation of Duties dan internal control.
Hubungi PT Sinergi Teknologi Solusindo untuk konsultasi dan demo Venus ERP sesuai kebutuhan perusahaan Anda.